

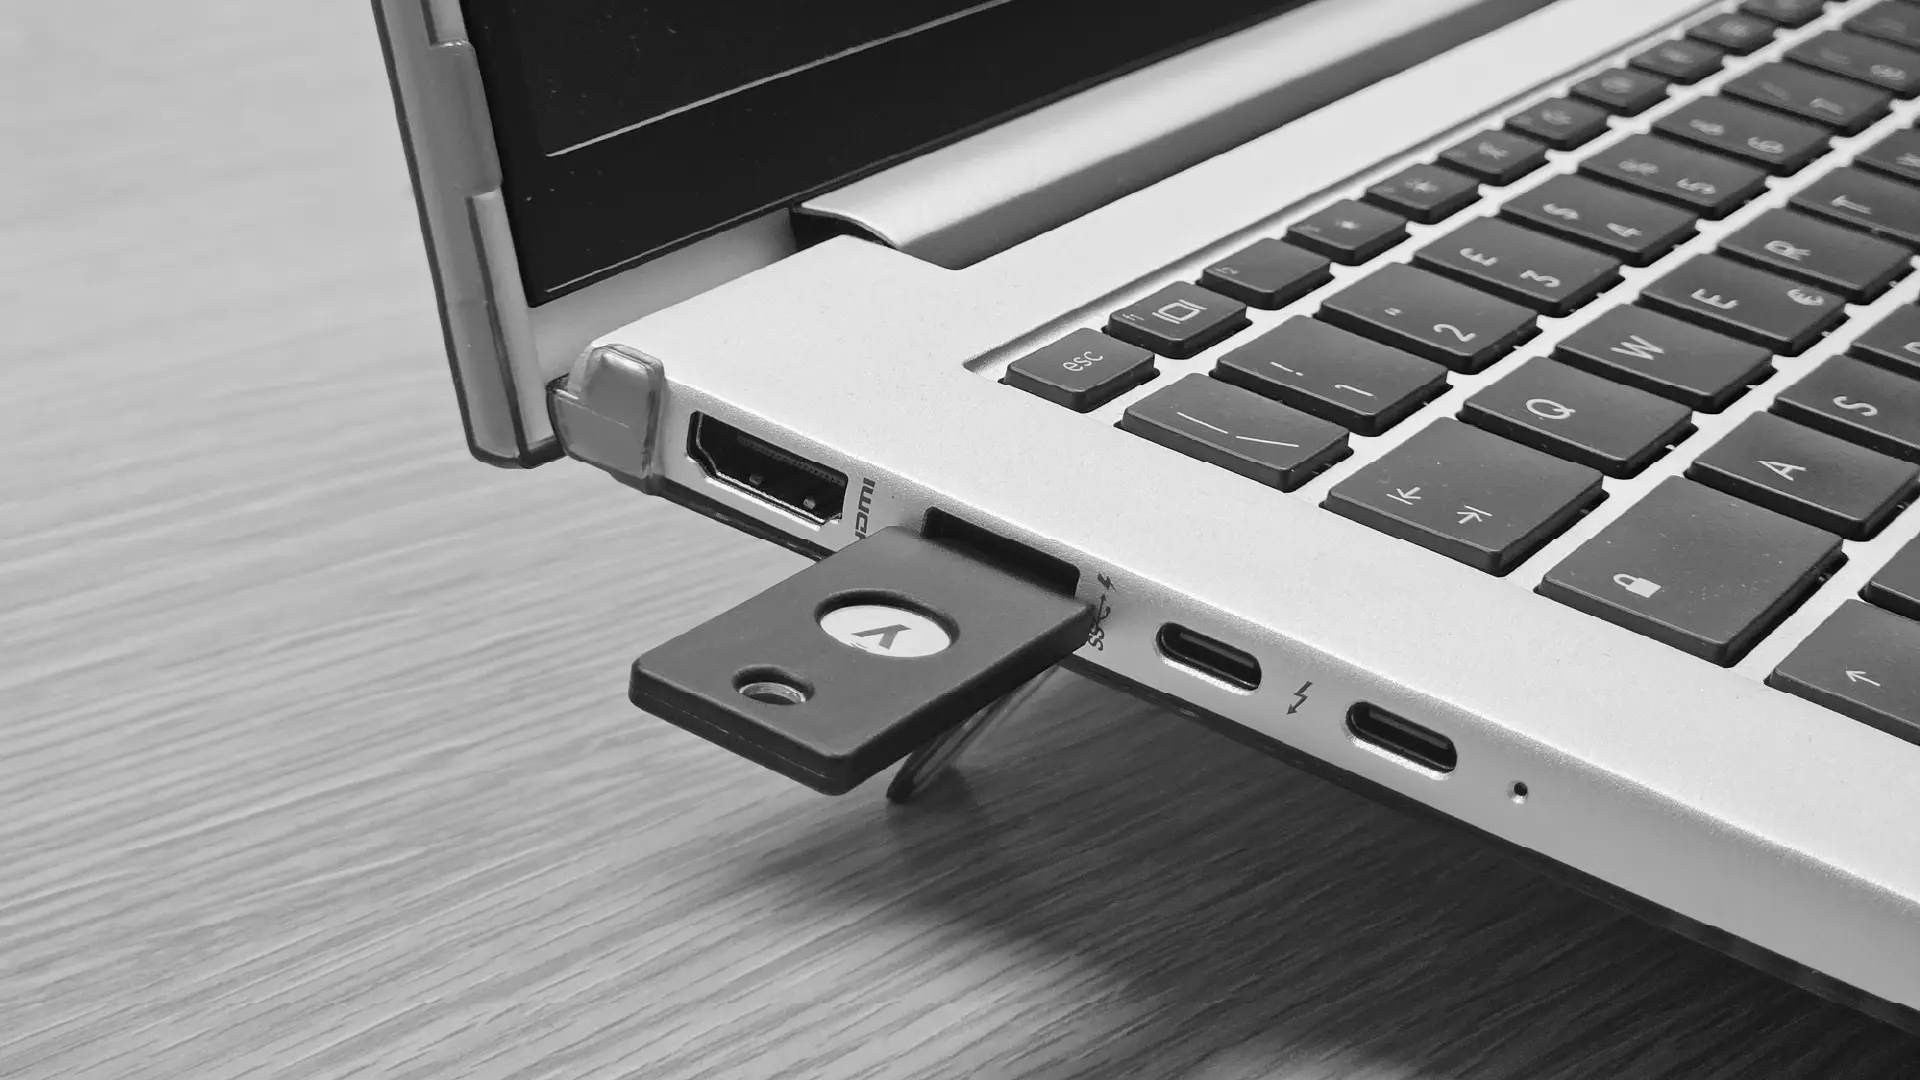
Nel panorama attuale della sicurezza informatica, l’autenticazione a più fattori (MFA) è diventata uno standard imprescindibile. In particolare, Microsoft 365 integra nativamente diversi metodi di MFA per proteggere gli accessi alle risorse aziendali. Tuttavia, nella maggior parte dei casi, il secondo fattore di autenticazione è ancora legato al telefono del dipendente tramite app come Microsoft Authenticator, codici SMS o chiamate vocali.
Questa modalità, seppur efficace, non è sempre la soluzione migliore. In alcuni settori specifici, come la sanità, la pubblica amministrazione, il settore finanziario o quello industriale, l’uso del telefono personale o aziendale come mezzo di autenticazione può risultare inadeguato o addirittura controproducente. Ecco perché le chiavi di sicurezza fisiche come YubiKey, basate sullo standard FIDO2, stanno diventando sempre più rilevanti.
Il problema dell’autenticazione
via telefono
L’autenticazione tramite smartphone è oggi largamente diffusa, ma presenta alcune criticità spesso sottovalutate.
Dipendenza dalla connettività: molte soluzioni di MFA su telefono richiedono rete dati o segnale mobile per ricevere notifiche push o SMS. In ambienti con scarsa copertura o all’estero, questo può diventare un ostacolo.
Affidamento a un dispositivo non controllato centralmente: quando il dipendente utilizza il proprio telefono personale, l’azienda non ha visibilità né controllo su eventuali app installate, aggiornamenti mancanti o vulnerabilità presenti sul dispositivo.
Difficoltà operative: non tutti i dipendenti dispongono di uno smartphone aziendale. Inoltre, in contesti di fabbrica, magazzino, assistenza sul campo o postazioni condivise, l’uso del telefono può risultare scomodo o impraticabile.
Conformità e sicurezza: in settori regolamentati, l’utilizzo di dispositivi personali per l’accesso a dati riservati può violare policy aziendali o requisiti normativi.
La nostra proposta: YubiKey e l’autenticazione FIDO2
Le chiavi di sicurezza YubiKey rappresentano una soluzione alternativa, sicura e semplice da usare per l’autenticazione forte. I modelli della serie YubiKey 5 e YubiKey Bio permettono di accedere a Microsoft 365 e ad altre piattaforme aziendali senza utilizzare password o telefoni. Queste chiavi:
- Supportano lo standard FIDO2/WebAuthn, pienamente compatibile con l’autenticazione moderna di Microsoft.
- Funzionano con una semplice interazione fisica (touch o impronta digitale, a seconda del modello), senza necessità di batterie, connessioni wireless o software aggiuntivo.
- Sono facilmente integrabili nei flussi di autenticazione aziendali, grazie alla compatibilità con Windows, macOS, Linux e i principali browser.
La versione Bio, in particolare, consente anche l’uso dell’impronta digitale per un accesso ancora più sicuro e personale, mantenendo i dati biometrici localmente sulla chiave.
Perché introdurre
YubiKey nella tua azienda
Implementare le chiavi YubiKey come metodo di autenticazione porta benefici significativi.
Maggiore controllo per l’IT: le chiavi possono essere distribuite, revocate e assegnate in modo centralizzato, migliorando la gestione degli accessi.
Indipendenza dal telefono: si elimina la necessità di affidarsi a dispositivi mobili personali o aziendali, riducendo complessità e rischi.
Resistenza al phishing: le chiavi YubiKey utilizzano crittografia a chiave pubblica e proteggono da attacchi come phishing, replay o man-in-the-middle.
Conformità normativa: la MFA basata su dispositivi hardware dedicati è riconosciuta come metodo robusto e conforme a molte normative di sicurezza.
Esperienza utente semplificata: l’autenticazione con chiave è rapida, intuitiva e non richiede la digitazione di password o l’uso di applicazioni.
Un ostacolo comune:
i tenant Microsoft “legacy”
Nonostante i vantaggi, alcune aziende che tentano di implementare l’autenticazione FIDO2 si trovano di fronte a un ostacolo imprevisto: il proprio tenant Microsoft 365 non supporta la funzionalità. Questo succede perché molti ambienti creati negli anni passati utilizzano ancora l’autenticazione legacy, una modalità obsoleta che non riconosce correttamente i metodi moderni come FIDO2.
Microsoft ha previsto un piano di migrazione automatica verso il nuovo sistema di autenticazione basato su Entra ID (ex Azure AD), ma in diversi casi la migrazione non si completa correttamente, specialmente in presenza di regole personalizzate o configurazioni datate. In questi scenari, è necessario un intervento tecnico specifico per abilitare le funzionalità avanzate.
Come interveniamo
Supportiamo le aziende nel percorso di transizione verso un’autenticazione moderna, aiutandole a superare i limiti strutturali del proprio tenant e ad adottare le chiavi YubiKey come strumento sicuro e indipendente dal telefono.
Il nostro approccio prevede:
- Analisi dello stato attuale del tenant Microsoft 365.
- Verifica delle funzionalità di autenticazione attive e del livello di compatibilità.
- Proposta di interventi tecnici mirati per abilitare FIDO2 e l’autenticazione passwordless.
- Assistenza nella distribuzione e gestione delle chiavi hardware per i dipendenti.
Conclusioni
La sicurezza degli accessi non può più dipendere da dispositivi personali o da soluzioni pensate per un mondo diverso.
In un’epoca in cui i cyber attacchi sono sempre più sofisticati e le normative più stringenti, è essenziale adottare strumenti affidabili, controllabili e adatti all’ambiente lavorativo.
Le chiavi YubiKey rappresentano una scelta tecnologica solida e lungimirante per sostituire l’autenticazione via telefono e abilitare un futuro davvero passwordless. E con il giusto partner, anche gli ambienti Microsoft più datati possono essere adeguati per supportarla.
Vuoi capire se il tuo ambiente Microsoft è pronto per accogliere FIDO2 e YubiKey?