

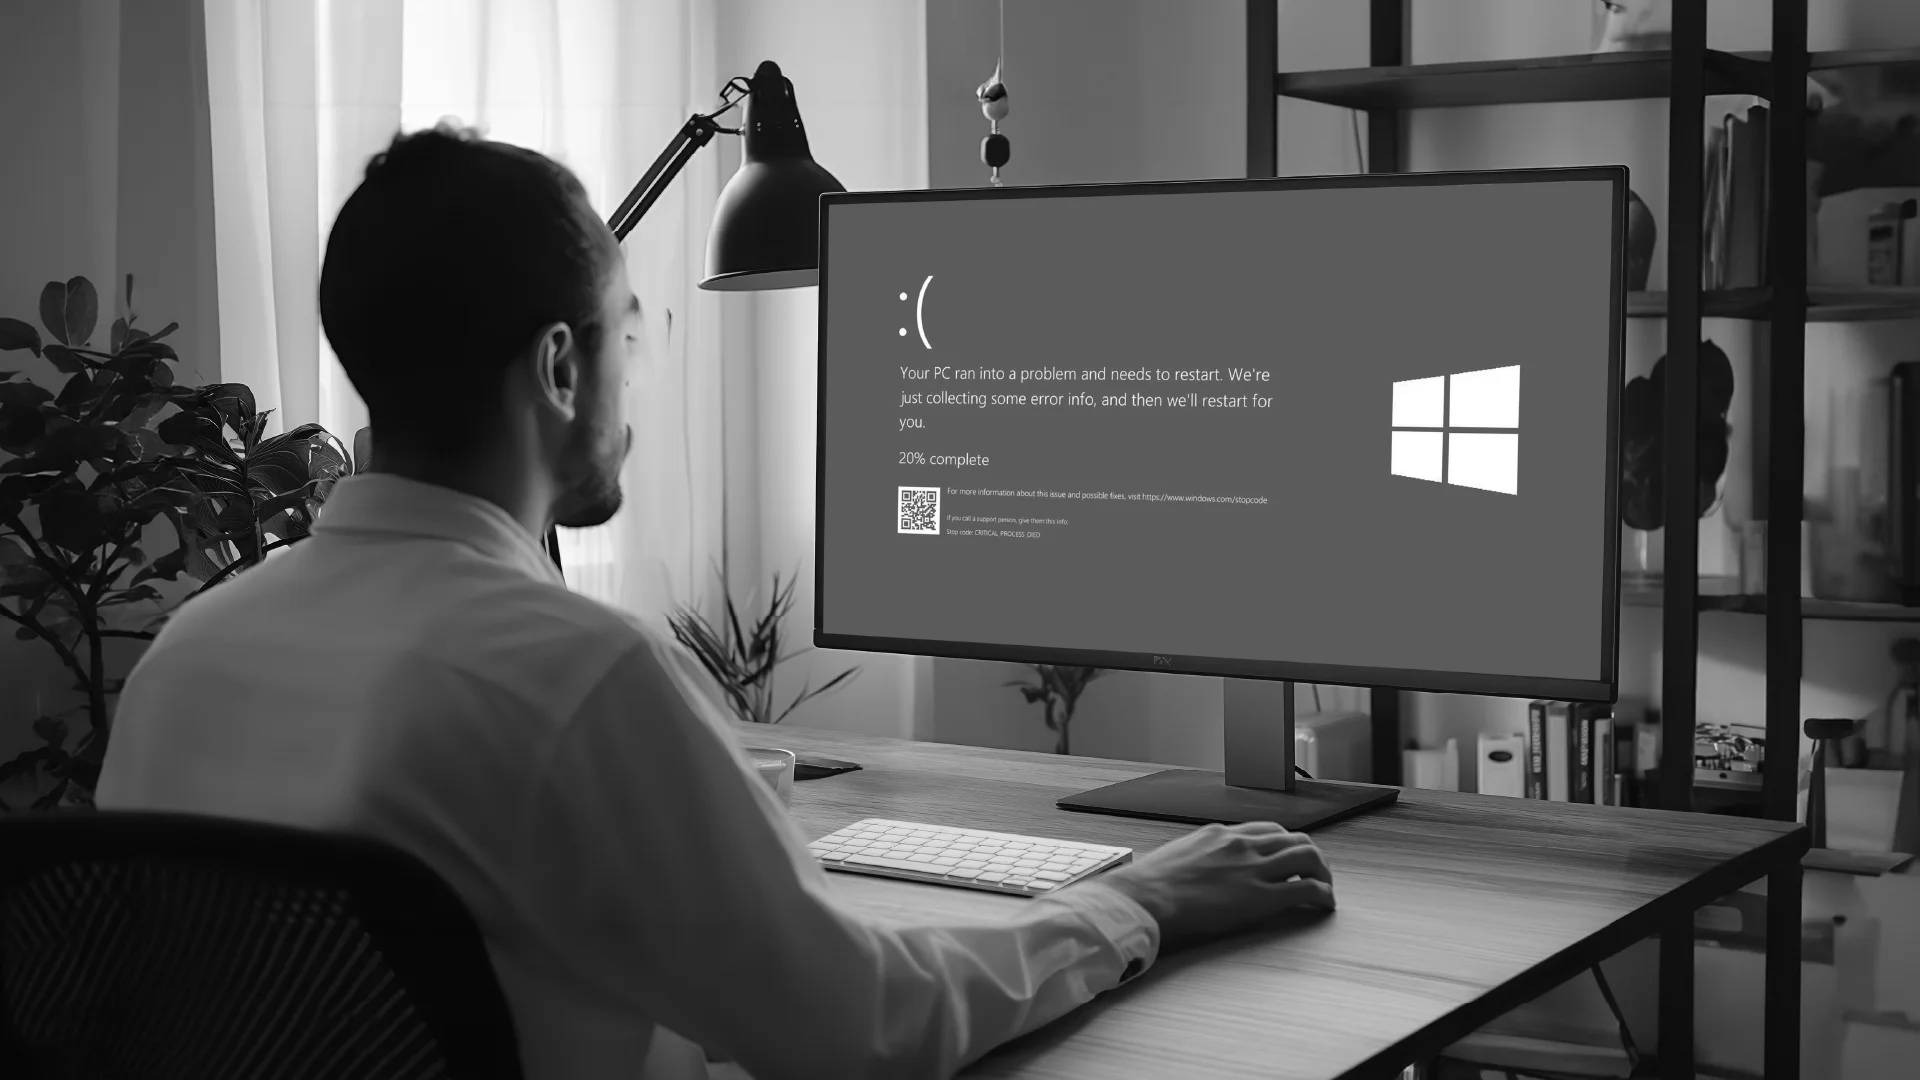
Sono tante le riflessioni da fare sul bug di CrowdStrike che lo scorso 19 luglio ha bloccato milioni di computer nel mondo. Un incidente che porta con sé però anche degli insegnamenti di cui tenere conto.
È stato scritto e detto di tutto su questo blocco dei sistemi Windows. Un evento grave e per diversi motivi senza precedenti, di cui non sono ancora chiari tutti gli effetti.
È l’ambito in cui operiamo ogni giorno, per cui la vicenda ci ha colpito molto. Ci ha portato altresì a fare alcune riflessioni, così come a rafforzare alcune nostre convinzioni.
Danni non del tutto accertati e ulteriori rischi…
I danni che l’incidente ha provocato non sono ancora del tutto chiari. È stato interessato l’1% dei sistemi Windows del mondo, ma le soluzioni di CrowdStrike sono utilizzate per lo più da grandi multinazionali.
Proprio per le dimensioni di queste ultime, il danno economico di questo blocco lo renderà l’incidente informatico più grave della storia. Si stima che ci saranno perdite per oltre 5 miliardi di dollari, oltre agli inconvenienti subiti dalle persone comuni dal giorno del blocco.
Gli aerei costretti a terra, i servizi non funzionanti in tutto il mondo sono tutti fatti non misurabili solo in perdite economiche. Il danno poi non l’ha subito solo chi non ha potuto utilizzare i propri sistemi. Anche chi usufruisce dei servizi delle aziende coinvolte ha avuto dei problemi, in una piena logica di supply chain.
E non è tutto. Molte grandi aziende si rivolgono ad assicurazioni informatiche proprio per questo genere di situazioni. La maggior parte delle polizze però copre per lo più incidenti dannosi causati da attacchi informatici fraudolenti. Molto meno, però, rimborsa quelli dovuti a interruzioni IT, come in questo caso. Molti rischiano quindi una perdita economica non rimborsabile.
Assodato che non si è trattato di un cyberattacco, i criminali informatici di tutto il mondo non si sono certo fatti scappare un’occasione del genere. Sfruttando il panico generale, già dopo poche ore dalla comunicazione dell’incidente circolavano le classiche mail di phishing. Mail perfette, con allegati camuffati da eseguibili di CrowdStrike che promettevano di risolvere il bug. Si trattava invece di malware in grado di cancellare tutti i file del pc.
…con annesse polemiche
Oltre a tutti i danni, certificati e stimati, e ai rischi potenziali connessi, non sono nemmeno mancate le polemiche.
Microsoft stessa, la danneggiata per eccellenza di tutta questa vicenda, ha infatti lanciato delle accuse contro l’Unione Europea. Il presupposto è che proprio una normativa comunitaria le impone delle restrizioni sulle modifiche possibili dei prodotti terzi utilizzati ai fini della sicurezza, in un’ottica di promozione della concorrenza.
Questo ha impedito a Microsoft di poter intervenire in prima persona. Avrebbe effettuato un controllo efficace e sarebbe intervenuta, sul software di CrowdStrike e sul bug incriminato, prima che fosse messo in circolazione. Una direttiva che cerca di limitare il monopolio della società di Redmond. Per esempio, non si applica ai sistemi operativi Apple e Linux, rimasti immuni all’incidente.
Riflessioni sul bug di CrowdStrike
Le riflessioni sul bug di CrowdStrike sono state molte proprio per i danni economici che ha causato.
Un mondo troppo interconnesso, che amplifica a cascata gli effetti di un problema, una vulnerabilità digitale globale così come la fragilità dell’infrastruttura internet. Si punta il dito su diversi aspetti, ma sono solo tante congetture.
C’è chi poi incolpa i sistemi in cloud, senza però pensare che le esigenze moderne rendono impossibile tornare indietro e non adottarli.
La verità, forse per qualcuno amara, è molto più semplice. Gli errori, e quindi gli incidenti da essi causati, possono succedere e succederanno ancora.
E, oltre a questo, mai si era verificato nella storia un problema di questa portata.
Certo, si potrebbe opinare molto sulle modalità di rilascio del componente danneggiato, sicuramente non testato a sufficienza. C’è chi dice, però, che fosse un rilascio urgente per mitigare un probabile imminente attacco informatico grave.
Vero o no, è la velocità stessa della tecnologia che porta e porterà sempre a errori, blocchi e di conseguenza danni.
Quindi, il tema non dovrebbe essere più tanto e solo prevenire per evitare il danno, che rimane comunque un aspetto importante.
La sicurezza informatica non è solo prevenzione, ma è anche capacità di reazione.
Gli insegnamenti che
possiamo trarre da questa vicenda
Quello che ci è parso evidente è stata una mancanza, o comunque molte lacune, di piani di ripristino e disaster recovery efficaci. Molti soggetti coinvolti nell’incidente non avevano ben chiaro come poter riprendere la propria attività.
È un concetto che riguarda le grandi multinazionali coinvolte nella vicenda così come le piccole medie imprese. Oggi è necessario avere pronto un piano che possa riportare tutti i sistemi almeno alla situazione precedente all’anomalia. Delle procedure che possano assicurare un ritorno alla piena operatività in tempi molto brevi.
E questo deve partire da un’analisi attenta e approfondita. Un approccio che intenda la sicurezza informatica non solo come capacità di evitare cyberattacchi criminosi.
L’insegnamento che il bug di CrowdStrike ci lascia è che bisogna prevedere soluzioni per tutte le circostanze. Quindi anche per i difetti di un software che la sicurezza dovrebbe assicurare, come in questo caso.
C’è poi un secondo tema, quello della supply chain. Un’azienda può non avere problemi di per sé, ma subire (e pesantemente) le conseguenze delle criticità degli altri soggetti della propria catena di fornitura.
Le direttive europee, in primis la NIS 2 che è di stretta attualità, già pongono molta attenzione proprio su questo tema.